Hva er vannmerking av KI-innhold (C2PA), og løser det problemet med falske bilder?
Sist faktasjekket:
Kort oppsummert
C2PA er en teknisk standard som legger usynlig informasjon inn i et bilde, en video eller en lydfil om hvor og hvordan innholdet ble laget, også om det er KI-generert. Den gir et sjekkbart svar på “hvordan ble dette laget”, men bare når skaperen har valgt å legge inn merkingen. Falske bilder uten merking oppdager den ikke, og merkingen forsvinner ofte når bildet deles.
Hva er C2PA, helt konkret?
C2PA står for Coalition for Content Provenance and Authenticity. Det er en koalisjon stiftet av blant andre Adobe, Microsoft, Intel, BBC og Sony. Standarden de har utviklet, legger såkalte “Content Credentials” inn i en fil. Dette er metadata, altså opplysninger om selve filen. De forteller når innholdet ble laget og med hvilket verktøy, og om KI ble brukt til å lage eller redigere det. Mange kaller dette “vannmerking”, men det ligner mer på en digital innholdsfortegnelse enn på et synlig merke.
Tanken bak er en annen enn i tradisjonell jakt på forfalskninger. De fleste metoder prøver å oppdage falskt innhold i etterkant, og det blir vanskeligere for hvert år de generative modellene blir bedre. C2PA gjør det motsatte og prøver å bevise ekthet og opphav på tidspunktet innholdet lages. Et bilde med gyldig C2PA-merking forteller deg dermed noe konkret om hvor det kom fra. Da trenger ikke en algoritme å gjette seg til om det er ekte.
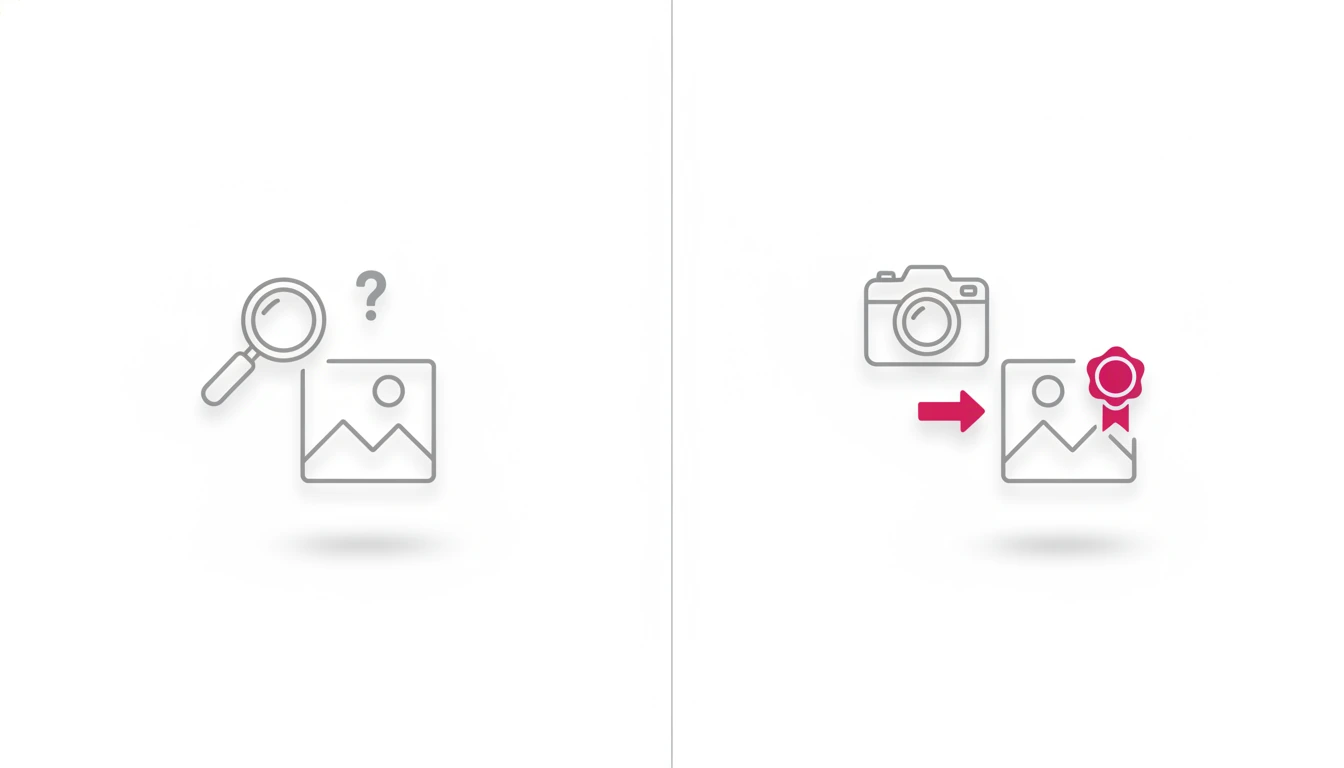 C2PA snur rekkefølgen: i stedet for å gjette i etterkant, festes opphavet til bildet idet det skapes.
Standarden er støttet av blant andre Adobe, Google, Microsoft og OpenAI, og flere store aktører har tatt den i bruk. Adobes verktøy legger merkingen inn automatisk, og Google har knyttet sin egen vannmerkingsteknologi SynthID til den samme standarden. LinkedIn viser et eget “CR”-symbol på innhold med gyldig C2PA-merking, og brukerne kan klikke på det for å se opprinnelsen. TikTok leser den samme typen C2PA-metadata og merker innholdet automatisk med en egen AI-merkelapp. Den ser ikke nødvendigvis ut som symbolet på LinkedIn.
| Aktør | Hvordan de bruker C2PA |
|---|---|
| Adobe | Legger merkingen inn automatisk i egne verktøy |
| Har knyttet sin egen vannmerking, SynthID, til standarden | |
| Viser et klikkbart “CR”-symbol på merket innhold | |
| TikTok | Leser metadataen og merker innholdet med egen AI-merkelapp |
Dette løser C2PA faktisk
Det gir et konkret, sjekkbart svar på “hvor kom dette fra”. For innhold som faktisk har gyldig C2PA-merking, kan du se hvilket verktøy som lagde eller redigerte det, og om KI var involvert. Det er langt mer presist enn å gjette ut fra hvordan bildet ser ut.
Det gjør åpenhet enklere for de som ønsker å være åpne. Nyhetsredaksjoner, fotografer og KI-selskaper som vil dokumentere opphavet til innholdet sitt, får et felles format som andre kjenner igjen. Da slipper hver aktør å finne opp sitt eget system.
Det er nå knyttet til et konkret lovkrav i EU. Fra 2. august 2026 krever EUs KI-forordning at KI-generert eller kunstig manipulert bilde-, video- og lydinnhold som hovedregel skal merkes som kunstig. C2PA gir en teknisk måte å gjøre det på.
Dette løser C2PA ikke
Det oppdager ikke KI-generert innhold som mangler merkingen. Dette er den viktigste begrensningen å forstå. C2PA er en frivillig merking som noen har valgt å legge inn, og ingen detektor som analyserer et bilde og avgjør om det er ekte. Kanskje er innholdet laget med et verktøy som ikke støtter standarden, eller noen har bevisst latt være å legge inn merkingen. Da ser det akkurat like “ekte” ut som et hvilket som helst annet bilde.
Merkingen forsvinner ofte i praksis. De fleste sosiale medier fjerner metadata fra bilder som lastes opp, og et enkelt skjermbilde fjerner den også. Selv OpenAI har påpekt at metadata som C2PA lett kan fjernes, med vilje eller ved et uhell. Derfor er det ikke nok alene som bevis på opphav. En nyere del av standarden, kalt “soft bindings”, prøver å løse dette. Der bakes informasjonen inn i selve pikslene i bildet i stedet for å ligge som løs metadata. Men denne teknikken er fortsatt under utvikling og ikke like utbredt.
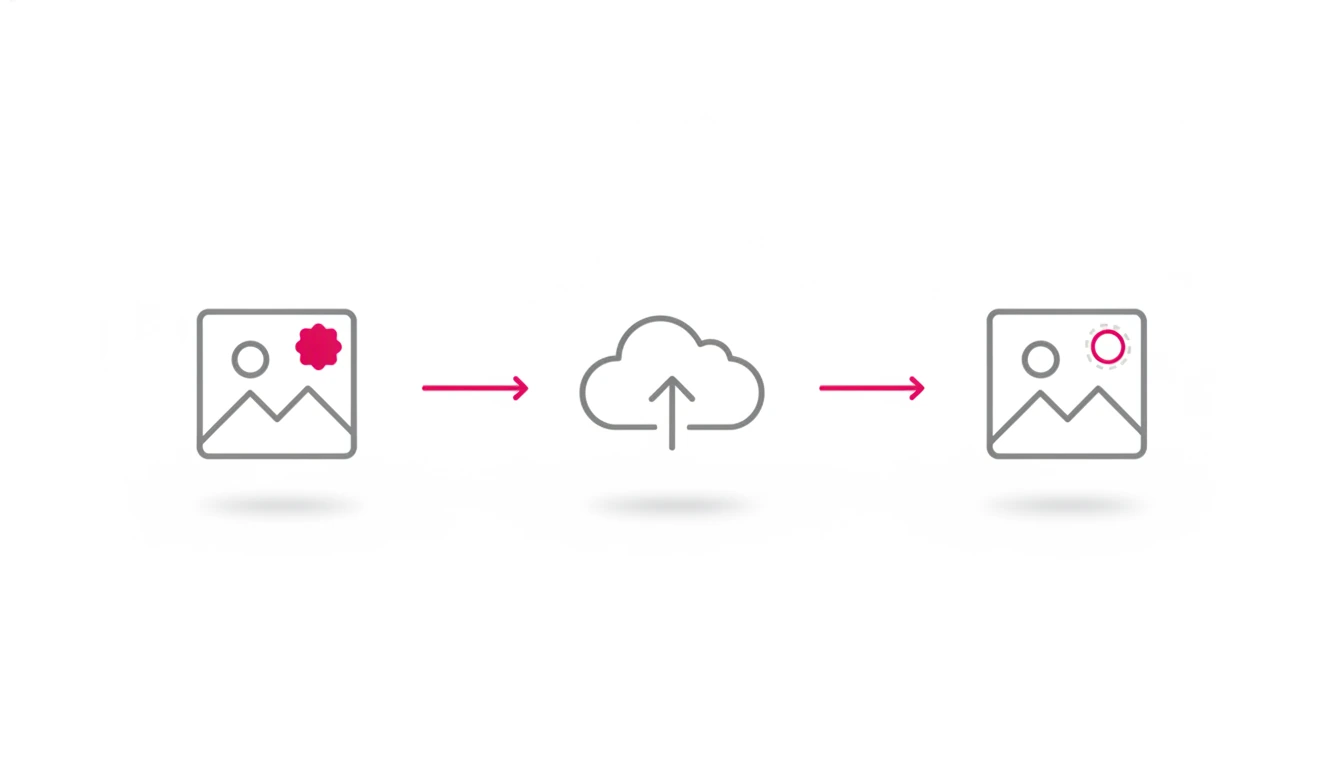 Merkingen overlever ikke alltid en opplasting: mange plattformer fjerner metadataen underveis.
Merkingen kan i teorien forfalskes. Sikkerhetsforskere har dokumentert at det går an å signere innhold med en C2PA-merking som er teknisk gyldig, men som påstår noe falskt. Standarden bekrefter nemlig bare at noen har signert filen med en bestemt påstand. Den kontrollerer ikke om selve påstanden stemmer.
Den løser ikke desinformasjonsproblemet alene. Mye av desinformasjonen som sprer seg, er ekte bilder og videoer brukt i feil sammenheng, eller eldre opptak som presenteres som nye. Splitter nytt KI-generert innhold er bare en del av det. C2PA sier ingenting om sammenhengen et bilde deles i, bare om hvordan selve filen opprinnelig ble laget.
Hva betyr dette for deg som leser?
Det norske faktasjekk-nettstedet Faktisk.no jobber hele tiden med saker der gamle bilder eller videoer feilaktig blir fremstilt som ferske, ofte uten at KI er involvert i det hele tatt. Det viser hvorfor teknisk merking av KI-innhold aldri kan erstatte kildekritikk, uansett hvor god merkingen blir. Spørsmålet er sjelden bare “er dette KI-generert”. Du må også spørre “stemmer det med det som faktisk skjedde, og når”.
Med norske verktøy som Bildesjekk.no kan du analysere bilder direkte for tegn på KI-generering eller manipulasjon. Det er et nyttig supplement, men du må fortsatt vurdere kilden og sammenhengen bildet deles i.
Gjelder spørsmålet ditt lyd, for eksempel en stemme i en telefonsamtale eller i en video? Da har vi en egen artikkel om hva en AI-generert stemme er, og hvordan du kan kjenne den igjen.
Vanlige spørsmål
Betyr fravær av C2PA-merking at et bilde er ekte?
Nei. Enten har bildet aldri hatt noen merking, eller så har merkingen blitt fjernet underveis, for eksempel da bildet ble lastet opp på sosiale medier. At merkingen mangler, beviser ikke noe som helst.
Er C2PA det samme som et synlig vannmerke, som en logo over bildet?
Nei. Et synlig vannmerke er en logo eller tekst som ligger oppå selve bildet. C2PA legger derimot informasjonen inn i filens metadata eller pikseldata. Den er usynlig for øyet, men verktøy og plattformer som støtter standarden, kan lese den.
Kan jeg fjerne C2PA-merking fra mitt eget innhold hvis jeg vil?
I praksis ja, fordi metadata generelt er lett å fjerne. Det finnes verktøy laget nettopp for det, og et enkelt skjermbilde gjør samme jobben. Nettopp derfor er standarden ikke en fullstendig løsning alene.
Bruker norske myndigheter eller medier C2PA i dag?
Norske nyhetsredaksjoner følger den internasjonale utviklingen på området, men også internasjonalt er standarden fortsatt i en tidlig fase der den tas i bruk gradvis. I Norge er faktasjekk-ressurser som Faktisk.no og verktøy som Bildesjekk.no foreløpig viktigere enn C2PA-merking.
Oppsummering og kilder
Det viktigste å huske:
- C2PA legger informasjon om opphav inn i en fil. Det er ikke en detektor som analyserer om et bilde er ekte
- Merkingen er frivillig og forsvinner ofte ved opplasting til sosiale medier eller ved skjermbilde
- Fra 2. august 2026 krever EUs KI-forordning at KI-generert bilde-, video- og lydinnhold som hovedregel merkes som kunstig
- Kildekritikk og kontekst er fortsatt nødvendig, siden mye desinformasjon bruker ekte innhold i feil sammenheng, ikke bare KI-generert innhold
Kilder brukt i denne artikkelen:
- C2PA Viewer: What is C2PA? Content Provenance Explained
- C2PA: Content Credentials and C2PA Explainer
- TrueScreen: What Is C2PA? The Standard, Its Metadata and Real Limits
- Adobe Blog: C2PA Achieves Major Milestone with Google to Increase Trust and Transparency Online
- OpenAI Developer Community: C2PA Meta Data in DALL·E 3 Images
- Bildesjekk.no: EU krever merking av KI-bilder fra 2. august
- Infodesk.no: KI-innhold må merkes fra 2. august, guide for norske bedrifter
- Faktisk.no: Utdatert estimat om fremtidig KI-generert innhold
Sist oppdatert: August 2026
Les også
Hva er en AI-generert stemme, og hvordan kan du kjenne den igjen?
Stemmen i en podkast, en kundeservicesamtale eller en lydbok er ikke nødvendigvis et menneske lenger. AI-genererte stemmer brukes i stadig flere sammenhenger, fra helt lovlige til direkte kriminelle. Her er hvordan teknologien fungerer, og hva du kan lytte etter.
Kan en AI skrive en hel bok? Hva generativ AI faktisk klarer med lange tekster
En AI kan skrive en side i sekundet. Men å skrive en hel bok er noe annet enn å skrive mange sider, det krever at persontrekk, handling og detaljer henger sammen fra første til siste kapittel. Her er hvor grensen faktisk går i dag.
Hva er en AI-avatar, og hvordan lages en digital tvilling av deg selv?
"Kan du forklare hva en AI-tvilling egentlig er?" spør stadig flere på nett. Verktøy som HeyGen og Synthesia kan lage en digital versjon av deg fra en kort videoopptak. Her er hva en AI-avatar faktisk er, hva den brukes til, og hvorfor samtykke er det springende punktet.